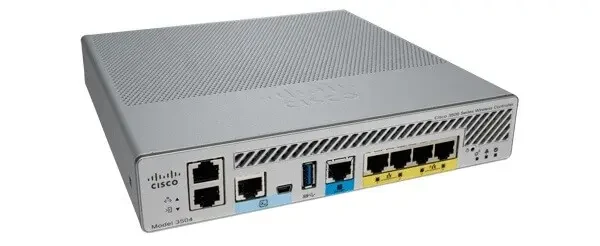
Контроллер беспроводной сети Cisco AIR-CT3504-K9
Производитель: Cisco
Артикул: AIR-CT3504-K9
Срок поставки: по запросу
Цена по запросу
Уточните условия поставки у менеджера.
Описание
Контроллер беспроводной сети Cisco серии 3504 Пропускная способность 4 Гбит/с, до 150 точек доступа, до 3000 клиентов, 1 интерфейс 10GE, Multigigabit Ethernet и 4 интерфейса 1 GE, 4096 сетей VLAN. Сервисный контракт Cisco SMARTnet (8x5xNBD) для данного устройства: CON-SNT-AIRT3504
| Компонент | Технические характеристики |
| Беспроводные сети | IEEE 802.11a, 802.11b, 802.11g, 802.11d, WMM/802.11e, 802.11h, 802.11n, 802.11k, 802.11r, 802.11u, 802.11w,802.11ac Wave 1 и Wave 2 |
| Проводная сеть, коммутация и маршрутизация | IEEE 802.3 10BASE-T, IEEE 802.3u 100BASE-TX, 1000BASE-T. 1000BASE-SX, 1000-BASE-LH, тегирование VLAN IEEE 802.1Q, агрегирование каналов IEEE 802.1AX |
| Запрос данных для комментариев (RFC) | RFC 768 UDP RFC 791 IP RFC 2460 IPv6 RFC 792 Протокол управления сообщениями в сети Интернет (ICMP) RFC 793 TCP RFC 826 Протокол разрешения адресов (ARP) RFC 1122 Требования к интернет-узлам RFC 1519 Бесклассовая междоменная маршрутизация (CIDR) RFC 1542 BOOTP RFC 2131 Протокол динамической конфигурации узла сети (DHCP) RFC 5415 Протокол CAPWAP RFC 5416 CAPWAP обязательно для 802.11 |
| Стандарты безопасности | Защищенный доступ к Wi-Fi (WPA) IEEE 802.11i (WPA2, RSN) RFC 1321 MD5 Алгоритм выборки сообщений RFC 1851 Безопасная инкапсуляция полезной нагрузки (ESP) Перенос стандарта тройного шифрования данных (3DES) RFC 2104 HMAC: Ключевое хеширование для аутентификации сообщений RFC 2246 Протокол безопасности транспортного уровня (TLS) версия 1.0 RFC 2401 Архитектура защиты для протокола IP RFC 2403 HMAC-MD5-96 для ESP и протокола аутентификации (AH) RFC 2404 HMAC-SHA-1-96 для ESP и AH RFC 2405 Алгоритм шифрования ESP DES-CBC с Explicit IV RFC 2407 Интерпретация для протокола управления ключами ассоциации безопасности в Интернете (ISAKMP) RFC 2408 ISAKMP RFC 2409 Протокол обмена ключами (IKE) RFC 2451 ESP Режим сцепления шифровальных блоков (CBC)- криптографические алгоритмы RFC 3280 Интернет X509 Сертификат инфраструктуры открытых ключей (PKI) и профиль списка отозванных сертификатов (CRL) RFC 4347 Безопасность датаграммного транспортного уровня RFC 5426 Протокол TLS версия 1.2 |
| Шифрование | WEP (Уровень конфиденциальности, эквивалентный проводному соединению), протокол Temporal Key Integrity и проверка целостности сообщений (TKIP-MIC): RC4 40, 104 и 128-битные (статические и общие ключи) Расширенный стандарт шифрования (AES): CBC, счетчик с CBC-MAC (CCM), счетчик с протоколом кодирования аутентифкации сообщений (CCMP) CBC Стандарт шифрования данных (DES): DES-CBC, 3DES Secure Sockets Layer (SSL) и Безопасность на транспортном уровне (TLS): RC4 128 битов и RSA 1024 и 2048 битов DTLS: AES-CBC IPsec: DES-CBC, 3DES, AES-CBC 802.1AE Шифрование MACsec |
| Аутентификация, авторизация и учет (AAA) | IEEE 802.1X RFC 2548 Microsoft Vendor-Specific RADIUS Attributes RFC 2716 протокол точка-точка (PPP) расширенный протокол аутентификации (EAP)-TLS RFC 2865 Аутентификация RADIUS RFC 2866 Учет RADIUS RFC 2867 Учет RADIUS для туннелей RFC 2869 Расширения RADIUS RFC 3576 Динамические расширения авторизации RADIUS RFC 5176 Динамические расширения авторизации RADIUS RFC 3579 RADIUS Поддержка EAP RFC 3580 Рекомендации для RADIUS IEEE 802.1X RFC 3748 EAP Веб-аутентификация Поддержка TACACS для управления пользователями |
| Управление | Упрощенный протокол управления сетью (SNMP) версии 1, 2c, 3 RFC 854 Telnet RFC 1155 Информация по управлению для сетей TCP/IP RFC 1156 MIB RFC 1157 SNMP RFC 1213 SNMP MIB II RFC 1350 Протокол передачи тривиального файла (TFTP) RFC 1643 Ethernet MIB RFC 2030 Простой сетевой протокол (SNTP) RFC 2616 HTTP RFC 2665 Интерфейсы типа MIB, сопоставимые с Ethernet-сетями RFC 2674 Определения управляемых объектов для мостов с классами трафика, мультикаст-фильтрацией и расширениями виртуальных сетей RFC 2819 Удаленный мониторинг RMON MIB RFC 2863 Группа интерфейсов MIB RFC 3164 Системный журнал RFC 3414 Модель безопасности на основе пользователей (USM) для SNMPv3 RFC 3418 MIB для SNMP RFC 3636 Определения управляемых объектов для IEEE 802.3 MAUs Частные базы MIB Cisco |
| Интерфейсы управления | Веб-интерфейсы: HTTP/HTTPS Интерфейс командной строки: Telnet, протокол Secure Shell (SSH), последовательный порт Инфраструктура Cisco Prime |
| Интерфейсы и индикаторы | 1 интерфейс 10 Gigabit Ethernet, Multigigabit Ethernet и 4 интерфейса 1 Gigabit Ethernet (RJ-45) 1 сервисный порт: 1 порт Gigabit Ethernet (RJ-45) 1 резервный порт: 1 порт Gigabit Ethernet (RJ-45) 1 консольный порт: последовательный порт (RJ-45) 1 консольный порт: последовательный порт (mini-B USB) 1 порт USB 3.0 Светодиодные индикаторы: сетевой канал, диагностика |
| Физические характеристики и требования к условиям окружающей среды | Габариты: 1,73 x 9,5 x 8,5 дюйма (43,94 x 341,3 x 215,9 мм) Масса: 4,4 фунта (2 кг) Температура:При работе: 32104 F (040 C) При хранении: -4158 F (-2070 C) Влажность:Относительная влажность при работе: 5% - 95% без конденсацииОтносительная влажность при хранении: 0% - 95% без конденсацииАдаптер питания: входная мощность: 100240 В перем. тока, 5060 ГцТепловыделение (без PoE): 47 Вт, 160 БТЕ/ч Тепловыделение (с PoE): 98 Вт, 335 БТЕ/ч |
| Соответствие нормативным требованиям | Маркировка CE, подтверждающая соответствие директивам 2004/108/EC и 2006/95/EC Безопасность: UL 60950-1 Второе издание CAN/CSA-C22.2 No. 60950-1 Второе издание EN 60950-1 Второе издание IEC 60950-1 Второе издание AS/NZS 60950-1 GB4943 2011 EMC - выбросы: 47CFR Часть 15 (CFR 47) Класс B AS/NZS CISPR22 Класс B EN 55032 Класс B ICES003 Класс A VCCI Класс B EN 61000-3-2 EN 61000-3-3 KN22 Класс B CNS13438 Класс B EMC - устойчивость: EN 55024 CISPR24 EN 300386KN24 |
| Функция | Преимущества |
| Масштабируемость и производительность | Оптимизирован для сетей 802.11ac Wave 2 нового поколения, обеспечивает поддержку: Пропускной способности 4 Гбит/с 150 точек доступа 3000 клиентов 1 интерфейс 10 Gigabit Ethernet, Multigigabit Ethernet и 4 интерфейса 1 Gigabit Ethernet 4096 сетей VLAN |
| Гибкость и простота развертывания | Глубина устройства всего 25 см (10 дюймов), поэтому его легко можно устанавливать в неглубокие шкафы или просто на столах Тихая работа без шума вентиляторов для установки в шкафу или для настольного развертывания (при температуре до 30C (86F)). Вентиляторы контроллера включаются только при определенных условиях Для ускорения и упрощения развертывания точки доступа можно подключить непосредственно к контроллеру через порты Power over Ethernet (PoE) |
| Управление РЧ-сигналами | Проактивное выявление и нейтрализация помех сигнала для лучшей производительности Предоставление ретроспективных данных и данных реального времени об РЧ-помехах, влияющих на производительность сети, для всех контроллеров, посредством интеграции с технологией Cisco CleanAir в масштабе всей системы |
| Несколько режимов с внутренними/наружными точками доступа ячеистой сети | Универсальный контроллер с поддержкой централизованных, распределенных и ячеистых развертываний для использования в разных местах сети, что обеспечивает максимальную гибкость для сетей филиалов, комплексов зданий и компаний среднего размера Централизованный контроль, управление и устранение неисправностей клиентов Бесперебойный доступ клиентов в случае сбоя подключения к глобальной сети (переключение локальных данных) Высокозащищенный гостевой доступ Эффективное обновление точек доступа, оптимизирующее использование канала WAN для загрузки образов точек доступа Технология Cisco OfficeExtend, которая поддерживает корпоративные беспроводные сервисы для мобильных и удаленных работников и позволяет передавать данные по защищенным проводным туннелям к внутренним точкам доступа Cisco Aironet в режиме OfficeExtend |
| Комплексная сквозная защита | Поддержка шифрования по протоколу датаграмм безопасности транспортного уровня (DTLS), соответствующего требованиям протокола управления и инициализации беспроводных точек доступа (Control and Provisioning of Wireless Access Points, CAPWAP) на уровне управления между точками доступа и контроллерами через удаленные каналы WAN Технология защиты управляющих кадров обнаруживает злоумышленников и извещает администраторов сети Обнаружение посторонних точек доступа для обеспечения соответствия стандартам индустрии платежных карт (Payment Card industry, PCI) Обнаружение посторонних точек доступа и атак типа отказ в обслуживании |
| Сквозная передача голоса | Поддержка решений унифицированных коммуникаций Cisco для усовершенствования совместной работы за счет функций отправки сообщений, присутствия и проведения конференций Поддержка всех унифицированных IP-телефонов Cisco для предоставления экономически эффективных голосовых сервисов в реальном времени |
| Отказоустойчивость и высокая доступность | Аварийное переключение за доли секунды точек доступа и клиентов для бесперебойного доступа к приложениям Резервируемая возможность подключения через интерфейсы 1 Gigabit Ethernet, Multigigabit Ethernet или 10 Gigabit Ethernet Твердотелый накопитель на основе устройстве без движущихся частей Повышенная устойчивость функционирования системы с возможностью быстрого перезапуска |
| Беспроводная ячеистая корпоративная сеть Cisco | Возможность динамического установления точками доступа подключений без необходимости физического подключения к проводной сети Корпоративная беспроводная ячеистая сеть, доступная с отдельными точками доступа Cisco Aironet, идеально подходит для складов, производственных цехов, торговых центров и любых других мест, где проводное подключение неудобно или эстетически нецелесообразно |
| Быстрая настройка WLAN | Упрощенный мастер графического интерфейса (GUI) для быстрой настройки и интуитивные панели управления для мониторинга и устранения неисправностей |
| Высокая скорость передачи видеотрафика | Технология Cisco VideoStream оптимизирует доставку видео приложений по глобальной сети WLAN |
| Мобильность, безопасность и управляемость для клиентов IPv6 двойного стека | Повышенная безопасность, надежное беспроводное подключение и удобство работы конечного пользователя Лучшая доступность сети благодаря проактивной блокировке известных угроз Возможности для администраторов для планирования IPv6, устранения неисправностей и мониторинга клиентов с помощью инфраструктуры Cisco Prime Infrastructure |
| Энергетическая эффективность | Организации могут отключать радиомодули точек доступа для сокращения потребления энергии в непиковые периоды работы |
| Производитель | Cisco |
Характеристики
- Аутентификация, авторизация и учет (AAA)
- IEEE 802.1X RFC 2548 Microsoft Vendor-Specific RADIUS Attributes RFC 2716 протокол точка-точка (PPP) расширенный протокол аутентификации (EAP)-TLS RFC 2865 Аутентификация RADIUS RFC 2866 Учет RADIUS RFC 2867 Учет RADIUS для туннелей RFC 2869 Расширения RADIUS RFC 3576 Динамические расширения авторизации RADIUS RFC 5176 Динамические расширения авторизации RADIUS RFC 3579 RADIUS Поддержка EAP RFC 3580 Рекомендации для RADIUS IEEE 802.1X RFC 3748 EAP Веб-аутентификация Поддержка TACACS для управления пользователями
- Беспроводная ячеистая корпоративная сеть Cisco
- Возможность динамического установления точками доступа подключений без необходимости физического подключения к проводной сети Корпоративная беспроводная ячеистая сеть, доступная с отдельными точками доступа Cisco Aironet, идеально подходит для складов, производственных цехов, торговых центров и любых других мест, где проводное подключение неудобно или эстетически нецелесообразно
- Беспроводные сети
- IEEE 802.11a, 802.11b, 802.11g, 802.11d, WMM/802.11e, 802.11h, 802.11n, 802.11k, 802.11r, 802.11u, 802.11w,802.11ac Wave 1 и Wave 2
- Быстрая настройка WLAN
- Упрощенный мастер графического интерфейса (GUI) для быстрой настройки и интуитивные панели управления для мониторинга и устранения неисправностей
- Высокая скорость передачи видеотрафика
- Технология Cisco VideoStream оптимизирует доставку видео приложений по глобальной сети WLAN
- Гибкость и простота развертывания
- Глубина устройства всего 25 см (10 дюймов), поэтому его легко можно устанавливать в неглубокие шкафы или просто на столах Тихая работа без шума вентиляторов для установки в шкафу или для настольного развертывания (при температуре до 30C (86F)). Вентиляторы контроллера включаются только при определенных условиях Для ускорения и упрощения развертывания точки доступа можно подключить непосредственно к контроллеру через порты Power over Ethernet (PoE)
- Запрос данных для комментариев (RFC)
- RFC 768 UDP RFC 791 IP RFC 2460 IPv6 RFC 792 Протокол управления сообщениями в сети Интернет (ICMP) RFC 793 TCP RFC 826 Протокол разрешения адресов (ARP) RFC 1122 Требования к интернет-узлам RFC 1519 Бесклассовая междоменная маршрутизация (CIDR) RFC 1542 BOOTP RFC 2131 Протокол динамической конфигурации узла сети (DHCP) RFC 5415 Протокол CAPWAP RFC 5416 CAPWAP обязательно для 802.11
- Интерфейсы и индикаторы
- 1 интерфейс 10 Gigabit Ethernet, Multigigabit Ethernet и 4 интерфейса 1 Gigabit Ethernet (RJ-45) 1 сервисный порт: 1 порт Gigabit Ethernet (RJ-45) 1 резервный порт: 1 порт Gigabit Ethernet (RJ-45) 1 консольный порт: последовательный порт (RJ-45) 1 консольный порт: последовательный порт (mini-B USB) 1 порт USB 3.0 Светодиодные индикаторы: сетевой канал, диагностика
- Интерфейсы управления
- Веб-интерфейсы: HTTP/HTTPS Интерфейс командной строки: Telnet, протокол Secure Shell (SSH), последовательный порт Инфраструктура Cisco Prime
- Комплексная сквозная защита
- Поддержка шифрования по протоколу датаграмм безопасности транспортного уровня (DTLS), соответствующего требованиям протокола управления и инициализации беспроводных точек доступа (Control and Provisioning of Wireless Access Points, CAPWAP) на уровне управления между точками доступа и контроллерами через удаленные каналы WAN Технология защиты управляющих кадров обнаруживает злоумышленников и извещает администраторов сети Обнаружение посторонних точек доступа для обеспечения соответствия стандартам индустрии платежных карт (Payment Card industry, PCI) Обнаружение посторонних точек доступа и атак типа отказ в обслуживании
- Компонент
- Технические характеристики
- Масштабируемость и производительность
- Оптимизирован для сетей 802.11ac Wave 2 нового поколения, обеспечивает поддержку: Пропускной способности 4 Гбит/с 150 точек доступа 3000 клиентов 1 интерфейс 10 Gigabit Ethernet, Multigigabit Ethernet и 4 интерфейса 1 Gigabit Ethernet 4096 сетей VLAN
- Мобильность, безопасность и управляемость для клиентов IPv6 двойного стека
- Повышенная безопасность, надежное беспроводное подключение и удобство работы конечного пользователя Лучшая доступность сети благодаря проактивной блокировке известных угроз Возможности для администраторов для планирования IPv6, устранения неисправностей и мониторинга клиентов с помощью инфраструктуры Cisco Prime Infrastructure
- Несколько режимов с внутренними/наружными точками доступа ячеистой сети
- Универсальный контроллер с поддержкой централизованных, распределенных и ячеистых развертываний для использования в разных местах сети, что обеспечивает максимальную гибкость для сетей филиалов, комплексов зданий и компаний среднего размера Централизованный контроль, управление и устранение неисправностей клиентов Бесперебойный доступ клиентов в случае сбоя подключения к глобальной сети (переключение локальных данных) Высокозащищенный гостевой доступ Эффективное обновление точек доступа, оптимизирующее использование канала WAN для загрузки образов точек доступа Технология Cisco OfficeExtend, которая поддерживает корпоративные беспроводные сервисы для мобильных и удаленных работников и позволяет передавать данные по защищенным проводным туннелям к внутренним точкам доступа Cisco Aironet в режиме OfficeExtend
- Отказоустойчивость и высокая доступность
- Аварийное переключение за доли секунды точек доступа и клиентов для бесперебойного доступа к приложениям Резервируемая возможность подключения через интерфейсы 1 Gigabit Ethernet, Multigigabit Ethernet или 10 Gigabit Ethernet Твердотелый накопитель на основе устройстве без движущихся частей Повышенная устойчивость функционирования системы с возможностью быстрого перезапуска
- Проводная сеть, коммутация и маршрутизация
- IEEE 802.3 10BASE-T, IEEE 802.3u 100BASE-TX, 1000BASE-T. 1000BASE-SX, 1000-BASE-LH, тегирование VLAN IEEE 802.1Q, агрегирование каналов IEEE 802.1AX
- Производитель
- Cisco
- Сквозная передача голоса
- Поддержка решений унифицированных коммуникаций Cisco для усовершенствования совместной работы за счет функций отправки сообщений, присутствия и проведения конференций Поддержка всех унифицированных IP-телефонов Cisco для предоставления экономически эффективных голосовых сервисов в реальном времени
- Соответствие нормативным требованиям
- Маркировка CE, подтверждающая соответствие директивам 2004/108/EC и 2006/95/EC Безопасность: UL 60950-1 Второе издание CAN/CSA-C22.2 No. 60950-1 Второе издание EN 60950-1 Второе издание IEC 60950-1 Второе издание AS/NZS 60950-1 GB4943 2011 EMC - выбросы: 47CFR Часть 15 (CFR 47) Класс B AS/NZS CISPR22 Класс B EN 55032 Класс B ICES003 Класс A VCCI Класс B EN 61000-3-2 EN 61000-3-3 KN22 Класс B CNS13438 Класс B EMC - устойчивость: EN 55024 CISPR24 EN 300386KN24
- Стандарты безопасности
- Защищенный доступ к Wi-Fi (WPA) IEEE 802.11i (WPA2, RSN) RFC 1321 MD5 Алгоритм выборки сообщений RFC 1851 Безопасная инкапсуляция полезной нагрузки (ESP) Перенос стандарта тройного шифрования данных (3DES) RFC 2104 HMAC: Ключевое хеширование для аутентификации сообщений RFC 2246 Протокол безопасности транспортного уровня (TLS) версия 1.0 RFC 2401 Архитектура защиты для протокола IP RFC 2403 HMAC-MD5-96 для ESP и протокола аутентификации (AH) RFC 2404 HMAC-SHA-1-96 для ESP и AH RFC 2405 Алгоритм шифрования ESP DES-CBC с Explicit IV RFC 2407 Интерпретация для протокола управления ключами ассоциации безопасности в Интернете (ISAKMP) RFC 2408 ISAKMP RFC 2409 Протокол обмена ключами (IKE) RFC 2451 ESP Режим сцепления шифровальных блоков (CBC)- криптографические алгоритмы RFC 3280 Интернет X509 Сертификат инфраструктуры открытых ключей (PKI) и профиль списка отозванных сертификатов (CRL) RFC 4347 Безопасность датаграммного транспортного уровня RFC 5426 Протокол TLS версия 1.2
- Управление
- Упрощенный протокол управления сетью (SNMP) версии 1, 2c, 3 RFC 854 Telnet RFC 1155 Информация по управлению для сетей TCP/IP RFC 1156 MIB RFC 1157 SNMP RFC 1213 SNMP MIB II RFC 1350 Протокол передачи тривиального файла (TFTP) RFC 1643 Ethernet MIB RFC 2030 Простой сетевой протокол (SNTP) RFC 2616 HTTP RFC 2665 Интерфейсы типа MIB, сопоставимые с Ethernet-сетями RFC 2674 Определения управляемых объектов для мостов с классами трафика, мультикаст-фильтрацией и расширениями виртуальных сетей RFC 2819 Удаленный мониторинг RMON MIB RFC 2863 Группа интерфейсов MIB RFC 3164 Системный журнал RFC 3414 Модель безопасности на основе пользователей (USM) для SNMPv3 RFC 3418 MIB для SNMP RFC 3636 Определения управляемых объектов для IEEE 802.3 MAUs Частные базы MIB Cisco
- Управление РЧ-сигналами
- Проактивное выявление и нейтрализация помех сигнала для лучшей производительности Предоставление ретроспективных данных и данных реального времени об РЧ-помехах, влияющих на производительность сети, для всех контроллеров, посредством интеграции с технологией Cisco CleanAir в масштабе всей системы
- Физические характеристики и требования к условиям окружающей среды
- Габариты: 1,73 x 9,5 x 8,5 дюйма (43,94 x 341,3 x 215,9 мм) Масса: 4,4 фунта (2 кг) Температура:При работе: 32104 F (040 C) При хранении: -4158 F (-2070 C) Влажность:Относительная влажность при работе: 5% - 95% без конденсацииОтносительная влажность при хранении: 0% - 95% без конденсацииАдаптер питания: входная мощность: 100240 В перем. тока, 5060 ГцТепловыделение (без PoE): 47 Вт, 160 БТЕ/ч Тепловыделение (с PoE): 98 Вт, 335 БТЕ/ч
- Функция
- Преимущества
- Шифрование
- WEP (Уровень конфиденциальности, эквивалентный проводному соединению), протокол Temporal Key Integrity и проверка целостности сообщений (TKIP-MIC): RC4 40, 104 и 128-битные (статические и общие ключи) Расширенный стандарт шифрования (AES): CBC, счетчик с CBC-MAC (CCM), счетчик с протоколом кодирования аутентифкации сообщений (CCMP) CBC Стандарт шифрования данных (DES): DES-CBC, 3DES Secure Sockets Layer (SSL) и Безопасность на транспортном уровне (TLS): RC4 128 битов и RSA 1024 и 2048 битов DTLS: AES-CBC IPsec: DES-CBC, 3DES, AES-CBC 802.1AE Шифрование MACsec
- Энергетическая эффективность
- Организации могут отключать радиомодули точек доступа для сокращения потребления энергии в непиковые периоды работы
- Артикул производителя (Part Number)
- AIR-CT3504-K9
- Версия интерфейса
- 1000 Mb, s
- Вес нетто
- 2 кг
- Габариты
- 43.94 x 214.3 x 215.9 мм
- Низкопрофильный
- Нет
Спецификации
Подробную спецификацию предоставим по запросу. Укажите необходимые интерфейсы, производительность и условия эксплуатации.
Загрузки
Документы для скачивания пока не добавлены. Запросите инструкцию или технический паспорт у менеджера.
Отзывы (0)
Отзывов об этом товаре пока нет.
Как уточнить цену и заказать
Как получить актуальную цену?
Нажмите «Запросить КП» в карточке товара, укажите количество и контактные данные. Название и артикул товара попадут в заявку автоматически. Актуальную стоимость и условия поставки менеджер укажет в коммерческом предложении. Цены на сайте носят информационный характер и не являются публичной офертой.
Как узнать наличие, комплектацию и срок поставки?
Укажите нужную модель, количество и город доставки в комментарии к запросу КП. Менеджер уточнит наличие, комплектацию и условия поставки для вашего запроса.
Можно ли подобрать оборудование под задачу?
Опишите конфигурацию сети, требуемую производительность и интерфейсы в форме запроса. Поможем сравнить модели и подобрать совместимые аксессуары. Контакты отдела продаж · Доставка и оплата.