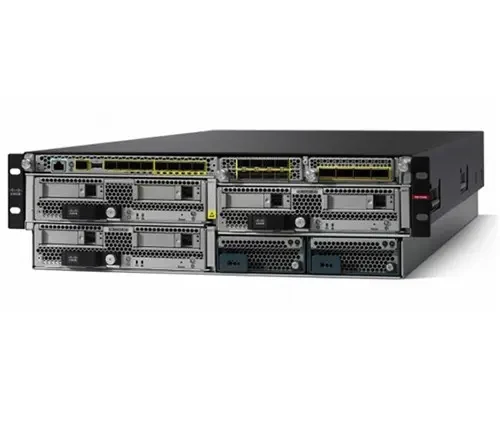
Межсетевой экран Cisco FRP 9300 с модулем SM-24 FPR9K-SM24-FTD-BUN
Производитель: Cisco
Артикул: FPR9K-SM24-FTD-BUN
Срок поставки: по запросу
Цена по запросу
Уточните условия поставки у менеджера.
Описание
Устройство Cisco FirePower FPR9300 с модулем SM-24 FTD Bundle
| Функции | 9300 с 1 модулем SM-24 | |
| Максимальная пропускная способность: FW + AVC2 | 25 Гбит/с | |
| Максимальная пропускная способность: AVC + IPS2 | 20 Гбит/с | |
| Пропускная с заданием размера пакетов (450 байт HTTP)3: AVC или IPS | 9 Гбит/с | |
| Максимальное количество одновременных сеансов, с AVC | 28 млн | |
| Максимальное количество подключений в секунду, с AVC | 120 000 | |
| Мониторинг и контроль приложений (AVC) | Стандартный, с поддержкой более 4000 приложений, а также геолокаций, пользователей и веб-сайтов | |
| AVC: поддержка OpenAppID для пользовательских детекторов приложений с открытым исходным кодом | Стандартная | |
| Аналитика безопасности Cisco Security Intelligence | Стандартная, с анализом угроз IP, URL и DNS | |
| Cisco Firepower NGIPS | Присутствует, может пассивно обнаруживать оконечные устройства и инфраструктуру для корреляции угроз и анализа индикаторов компрометации (IoC). | |
| Cisco AMP для сетей | Присутствует, позволяет обнаруживать, блокировать, отслеживать, анализировать и изолировать направленные и непрерывные сетевые атаки, как во время, так и после атаки. Дополнительно доступна встроенная корреляция угроз с помощью Cisco AMP для оконечных устройств. | |
| Технология «песочницы» Cisco AMP Threat Grid | Присутствует | |
| Фильтрация URL-адресов: категории | Более 80 | |
| Фильтрация URL-адресов: число категоризованных URL-адресов | Более 280 млн | |
| Экосистема сторонних решений и систем с открытым исходным кодом | Открытый API-интерфейс для интеграции с продуктами сторонних разработчиков, ресурсы сообществ Snort® и OpenAppID для новых и специфических угроз. | |
| Централизованное управление | Централизованная настройка, ведение журнала, мониторинг и отчетность выполняются центром управления Firepower. | |
| Высокая доступность и кластеризация | Активный/резервный, с Cisco Firepower 9300 также поддерживается кластеризация внутри шасси | |
| Сети VLAN — максимум | 1024 | |
| Функции | 9300 с 1 модулем SM-24 | |
| Пропускная способность межсетевого экрана с контролем состояния соединений (максимум) | 75 Гбит/с | |
| Пропускная способность межсетевого экрана с контролем состояния соединений (при использовании нескольких протоколов) | 50 Гбит/с | |
| Количество параллельных подключений | 55 млн | |
| Задержка межсетевого экрана (UDP 64b, в микросекундах) | 3,5 | |
| Количество новых соединений в секунду | 600 000 | |
| Контексты безопасности | 250 | |
| Виртуальные интерфейсы | 1024 | |
| Пропускная способность IPSec VPN | 15 Гбит/с | |
| Количество пользователей VPN типа «узел-узел» IPsec/Cisco AnyConnect/Apex | 15 000 | |
| Максимальное количество сетей VLAN | 1024 | |
| Контексты безопасности (встроенные, максимум) | 10, 250 | |
| Высокая доступность | Активный/активный и активный/ резервный | |
| Кластеризация | До 5 устройств с 3 модулями безопасности каждый | |
| Масштабируемость | Кластеризация VPN и распре- деление нагрузки, кластеризация внутри шасси, кластеризация между шасси | |
| Габариты (В x Ш x Г) | 13,3 x 44,5 x 81,3 см (5,25 x 17,5 x 32 дюйма) | |
| Форм-фактор | 3 стоечных модуля (3RU), устанавливается в стандартную стойку 48,3 см (19 дюймов) с квадратными отверстиями | |
| Разъемы модулей безопасности | 3 | |
| Разъемы сетевых модулей | 2 (внутри супервизора) | |
| Супервизор | Cisco Firepower 9000 Supervisor с 8 портами 10 Gigabit Ethernet и 2 разъемами сетевых модулей для расширения ввода-вывода | |
| Модули безопасности | ? Cisco Firepower 9000 Security Module 24 с 2 накопителями SSD в конфигурации RAID 1 ? Cisco Firepower 9000 Security Module 36 с 2 накопителями SSD в конфигурации RAID 1 | |
| Сетевые модули | ? Сетевой модуль типа SFP+ с 8 портами 10 Gigabit Ethernet ? Сетевой модуль типа Quad SFP+ с 4 портами 40 Gigabit Ethernet ? Сетевой модуль типа Quad SFP28 с 2 портами 100 Gigabit Ethernet (сдвоенный, занимает оба отсека сетевых модулей) | |
| Максимальное количество интерфейсов | До 24 интерфейсов 10 Gigabit Ethernet (SFP+), до 8 интерфейсов 40 Gigabit Ethernet (QSFP+) с 2 сетевыми модулями | |
| Интегрированные сетевые порты управления | 1 медный порт Gigabit Ethernet (на супервизоре) | |
| Последовательный порт | 1 консоль RJ-45 | |
| USB | 1 порт USB 2.0 | |
| Хранение данных | До 2,4 ТБ на шасси (800 ГБ на модуль безопасности в конфигурации RAID 1) | |
| Блоки питания | Блок питания переменного тока | |
| Входное напряжение | 100–120 В перем. тока 200–240 В перем. тока | |
| Максимальная входная сила тока | 15,5–12,9 А | |
| Максимальная выходная мощность | 1300 Вт при входном напряжении 100–120 В 2500 Вт при входном напряжении 200–240 В | |
| Частота | 50–60 Гц | |
| Энергоэффективность (при нагрузке 50 %) | 92 процента | |
| Резервирование | 1 + 1 | |
| Вентиляторы | 4 вентилятора c возможностью замены без отключения питания | |
| Шум | 75,5 дБА при максимальной скорости работы вентиляторов | |
| Возможность монтажа в стойку | Да, крепежные направляющие входят в комплект (стойка EIA-310-D с 4 опорами) | |
| Вес | 47,7 кг с одним модулем безопасности, 61,2 кг в полной конфигурации | |
| Температура: при стандартной эксплуатации | До 3000 м (10 000 футов): от 0 до 40 °C (от 32 до 104 °F) для модуля SM-24 От 0 до 35 °C (от 32 до 88 °F) для модуля SM-36 на уровне моря Примечания по регулировке высоты. Для SM-36 максимальная температура составляет 35 °C, на каждые 305 м (1 000 футов) над уровнем моря вычитайте 1 °C. | |
| Температура: при эксплуатации NEBS | Долгосрочная: от 0 до 45 °C, до 1829 м (6000 футов) Долгосрочная: от 0 до 35 °C, 1829–3964 м (6000–13 000 футов) Краткосрочная: от -5 до 55 °C, до 1829 м (6000 футов) Примечание. Соответствие Firepower 9300 нормативным требованиям NEBS применимо только в конфигурациях SM-24. | |
| Температура: в нерабочем состоянии | От -40 до 65 °C (от -40 до 149 °F), максимальная высота 12 192 м (40 000 футов) | |
| Влажность: при эксплуатации | 5–95 %, без конденсации | |
| Влажность: в нерабочем состоянии | 5–95 %, без конденсации | |
| Высота: при эксплуатации | SM-24: 0–3 962 м (13 000 футов) SM-36: 0–3 048 м (10 000 футов), см. примечания по регулировке в разделе эксплуатационной температуры | |
| Высота: в нерабочем состоянии | 12 192 м (40 000 футов) | |
| NEBS | Cisco Firepower 9300 соответствует стандарту NEBS с модулями безопасности SM-24 | |
| Соблюдение нормативных требований | Продукты соответствуют маркировке CE согласно директивам 2004/108/EC и 2006/108/EC | |
| Безопасность | ? UL 60950-1 ? CAN/CSA-C22.2 № 60950-1 ? EN 60950-1 ? IEC 60950-1 ? AS/NZS 60950-1 ? GB4943 | |
| Электромагнитная совместимость: излучение | ? 47CFR, часть 15 (CFR 47), класс A (FCC, класс A) ? AS/NZS CISPR22, класс A ? CISPR22, класс A ? EN55022, класс A ? ICES003 класс A ? VCCI, класс A ? EN61000-3-2 ? EN61000-3-3 ? KN22, класс A ? CNS13438, класс A ? EN300386 ? TCVN7189 | |
| Электромагнитная совместимость: помехоустойчивость | ? EN55024 ? CISPR24 ? EN300386 ? KN24 ? TVCN 7317 |
| Производитель | Cisco |
| EOS | 31.08.2020 |
Характеристики
- 3
- Разъемы сетевых модулей
- 250
- Виртуальные интерфейсы
- 1024
- Контексты безопасности (встроенные, максимум)
- 1 + 1
- Вентиляторы
- 1 консоль RJ-45
- USB
- 1 медный порт Gigabit Ethernet (на супервизоре)
- Последовательный порт
- 1 порт USB 2.0
- Хранение данных
- 10, 250
- Высокая доступность
- 100–120 В перем. тока 200–240 В перем. тока
- Максимальная входная сила тока
- 12 192 м (40 000 футов)
- NEBS
- 13,3 x 44,5 x 81,3 см (5,25 x 17,5 x 32 дюйма)
- Форм-фактор
- 1300 Вт при входном напряжении 100–120 В 2500 Вт при входном напряжении 200–240 В
- Частота
- 15 000
- Максимальное количество сетей VLAN
- 15 Гбит/с
- Количество пользователей VPN типа «узел-узел» IPsec/Cisco AnyConnect/Apex
- 15,5–12,9 А
- Максимальная выходная мощность
- 2 (внутри супервизора)
- Супервизор
- 3 стоечных модуля (3RU), устанавливается в стандартную стойку 48,3 см (19 дюймов) с квадратными отверстиями
- Разъемы модулей безопасности
- 3,5
- Количество новых соединений в секунду
- 4 вентилятора c возможностью замены без отключения питания
- Шум
- 47,7 кг с одним модулем безопасности, 61,2 кг в полной конфигурации
- Температура: при стандартной эксплуатации
- 50 Гбит/с
- Количество параллельных подключений
- 50–60 Гц
- Энергоэффективность (при нагрузке 50 %)
- 55 млн
- Задержка межсетевого экрана (UDP 64b, в микросекундах)
- 5–95 %, без конденсации
- Высота: при эксплуатации
- 600 000
- Контексты безопасности
- 75 Гбит/с
- Пропускная способность межсетевого экрана с контролем состояния соединений (при использовании нескольких протоколов)
- 75,5 дБА при максимальной скорости работы вентиляторов
- Возможность монтажа в стойку
- 92 процента
- Резервирование
- ? 47CFR, часть 15 (CFR 47), класс A (FCC, класс A) ? AS/NZS CISPR22, класс A ? CISPR22, класс A ? EN55022, класс A ? ICES003 класс A ? VCCI, класс A ? EN61000-3-2
- Электромагнитная совместимость: помехоустойчивость
- ? Cisco Firepower 9000 Security Module 24 с 2 накопителями SSD в конфигурации RAID 1 ? Cisco Firepower 9000 Security Module 36 с 2 накопителями SSD в конфигурации RAID 1
- Сетевые модули
- ? EN55024 ? CISPR24 ? EN300386 ? KN24 ? TVCN 7317
- Производитель
- ? UL 60950-1 ? CAN/CSA-C22.2 № 60950-1 ? EN 60950-1 ? IEC 60950-1 ? AS/NZS 60950-1 ? GB4943
- Электромагнитная совместимость: излучение
- ? Сетевой модуль типа SFP+ с 8 портами 10 Gigabit Ethernet ? Сетевой модуль типа Quad SFP+ с 4 портами 40 Gigabit Ethernet ? Сетевой модуль типа Quad SFP28 с 2 порта
- Максимальное количество интерфейсов
- AVC: поддержка OpenAppID для пользовательских детекторов приложений с открытым исходным кодом
- Стандартная
- Cisco
- EOS
- Cisco AMP для сетей
- Присутствует, позволяет обнаруживать, блокировать, отслеживать, анализировать и изолировать направленные и непрерывные сетевые атаки, как во время, так и после атаки. Дополнительно доступна встроенная корреляция угроз с помощью Cisco AMP для оконечных устройств
- Cisco Firepower 9000 Supervisor с 8 портами 10 Gigabit Ethernet и 2 разъемами сетевых модулей для расширения ввода-вывода
- Модули безопасности
- Cisco Firepower 9300 соответствует стандарту NEBS с модулями безопасности SM-24
- Соблюдение нормативных требований
- Cisco Firepower NGIPS
- Присутствует, может пассивно обнаруживать оконечные устройства и инфраструктуру для корреляции угроз и анализа индикаторов компрометации (IoC)
- SM-24: 0–3 962 м (13 000 футов) SM-36: 0–3 048 м (10 000 футов), см. примечания по регулировке в разделе эксплуатационной температуры
- Высота: в нерабочем состоянии
- Активный/активный и активный/ резервный
- Кластеризация
- Аналитика безопасности Cisco Security Intelligence
- Стандартная, с анализом угроз IP, URL и DNS
- Блок питания переменного тока
- Входное напряжение
- Высокая доступность и кластеризация
- Активный/резервный, с Cisco Firepower 9300 также поддерживается кластеризация внутри шасси
- Да, крепежные направляющие входят в комплект (стойка EIA-310-D с 4 опорами)
- Вес
- До 2,4 ТБ на шасси (800 ГБ на модуль безопасности в конфигурации RAID 1)
- Блоки питания
- До 24 интерфейсов 10 Gigabit Ethernet (SFP+), до 8 интерфейсов 40 Gigabit Ethernet (QSFP+) с 2 сетевыми модулями
- Интегрированные сетевые порты управления
- До 3000 м (10 000 футов): от 0 до 40 °C (от 32 до 104 °F) для модуля SM-24 От 0 до 35 °C (от 32 до 88 °F) для модуля SM-36 на уровне моря Примечания по регулировке высот
- Температура: при эксплуатации NEBS
- До 5 устройств с 3 модулями безопасности каждый
- Масштабируемость
- Долгосрочная: от 0 до 45 °C, до 1829 м (6000 футов) Долгосрочная: от 0 до 35 °C, 1829–3964 м (6000–13 000 футов) Краткосрочная: от -5 до 55 °C, до 1829 м (6000 фу
- Температура: в нерабочем состоянии
- Кластеризация VPN и распре- деление нагрузки, кластеризация внутри шасси, кластеризация между шасси
- Габариты (В x Ш x Г)
- Максимальная пропускная способность: AVC + IPS2
- 20 Гбит/с
- Максимальная пропускная способность: FW + AVC2
- 25 Гбит/с
- Максимальное количество одновременных сеансов, с AVC
- 28 млн
- Максимальное количество подключений в секунду, с AVC
- 120 000
- Мониторинг и контроль приложений (AVC)
- Стандартный, с поддержкой более 4000 приложений, а также геолокаций, пользователей и веб-сайтов
- От -40 до 65 °C (от -40 до 149 °F), максимальная высота 12 192 м (40 000 футов)
- Влажность: при эксплуатации
- Продукты соответствуют маркировке CE согласно директивам 2004/108/EC и 2006/108/EC
- Безопасность
- Пропускная с заданием размера пакетов (450 байт HTTP)3: AVC или IPS
- 9 Гбит/с
- Сети VLAN — максимум
- 1024
- Технология «песочницы» Cisco AMP Threat Grid
- Присутствует
- Фильтрация URL-адресов: категории
- Более 80
- Фильтрация URL-адресов: число категоризованных URL-адресов
- Более 280 млн
- Функции
- 9300 с 1 модулем SM-24
- Централизованное управление
- Централизованная настройка, ведение журнала, мониторинг и отчетность выполняются центром управления Firepower
- Экосистема сторонних решений и систем с открытым исходным кодом
- Открытый API-интерфейс для интеграции с продуктами сторонних разработчиков, ресурсы сообществ Snort® и OpenAppID для новых и специфических угроз
Спецификации
Подробную спецификацию предоставим по запросу. Укажите необходимые интерфейсы, производительность и условия эксплуатации.
Загрузки
Документы для скачивания пока не добавлены. Запросите инструкцию или технический паспорт у менеджера.
Отзывы (0)
Отзывов об этом товаре пока нет.
Как уточнить цену и заказать
Как получить актуальную цену?
Нажмите «Запросить КП» в карточке товара, укажите количество и контактные данные. Название и артикул товара попадут в заявку автоматически. Актуальную стоимость и условия поставки менеджер укажет в коммерческом предложении. Цены на сайте носят информационный характер и не являются публичной офертой.
Как узнать наличие, комплектацию и срок поставки?
Укажите нужную модель, количество и город доставки в комментарии к запросу КП. Менеджер уточнит наличие, комплектацию и условия поставки для вашего запроса.
Можно ли подобрать оборудование под задачу?
Опишите конфигурацию сети, требуемую производительность и интерфейсы в форме запроса. Поможем сравнить модели и подобрать совместимые аксессуары. Контакты отдела продаж · Доставка и оплата.