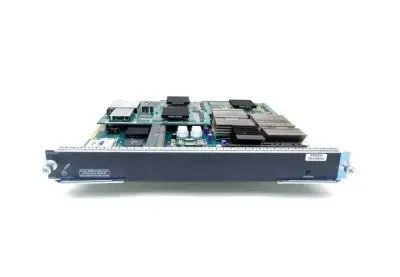
Сервисный модуль Cisco WS-SVC-FWM-1-K9=
Производитель: Cisco
Артикул: WS-SVC-FWM-1-K9=
Срок поставки: по запросу
Цена по запросу
Уточните условия поставки у менеджера.
Описание
Высокоскоростной, интегрированный модуль межсетевого экрана для коммутаторов Cisco Catalyst 6500 и маршрутизаторов 7600, который обеспечивает пропускную способность 5, 5 Гб/сек., скорость установления соединений 100 000 в секунду и 1 миллион одновременных соединений. На одном шасси можно установить до 4 модулей FWSM, с масштабируемостью вплоть до 20 Гб/сек на каждое шасси.
| Производительность |
|
| Маршрутизируемый и прозрачный межсетевой экран | Межсетевой экран может работать в одном из следующих режимов:
|
| Режим виртуального межсетевого экрана (несколько контекстов безопасности) |
|
| Двунаправленная NAT и NAT на базе политики |
|
| Управление ресурсами |
|
| Коммуникация ресурсов с одинаковым уровнем безопасности |
|
| Фильтрация URL |
|
| Поддержка конфигурации |
|
| Поддержка AAA |
|
| Cisco PIX Device Manager |
|
| Надежное управление сетями |
|
| Списки доступа (ACL) |
|
| Протоколы динамической маршрутизации | В одноконтекстном режиме модуль FWSM поддерживает следующие протоколы маршрутизации:
|
| Авторизация команд |
|
| Группировка объектов |
|
| Защита от атак типа отказ в обслуживании (DoS) |
|
| Инспектирование ARP |
|
| Протокол DHCP |
|
| Высокая готовность |
|
| Регистрация |
|
| Дополнительные протоколы |
|
| Производитель | Cisco |
Характеристики
- Cisco PIX Device Manager
- Простой и интуитивный графический вэб-интерфейс пользователя поддерживает удаленное управление межсетевыми экранами., Различные отчеты – в реальном времени и статистические – предоставляют информацию о тенденциях, базовых характеристиках эффективности и событиях, связанных с безопасностью., Кроме этого, Cisco PIX Device Manager интегрирован в комплексный инструмент управления устройствами, предназначенный для линейки Cisco Catalyst 6500 - менеджер устройств CiscoView Device Manager. Из CiscoView Device Manager можно осуществлять коллективное управление модулями, входящими в систему Cisco Catalyst 6500, в частности, модулем FWSM и модулем надзора, используя простой графический пользовательский интерфейс
- Авторизация команд
- Дает вам возможность контролировать доступ пользователей к командам и создавать пользовательские учетные записи или логины, привязанные к уровням привилегий
- Высокая готовность
- Переключение на резервный модуль с учетом параметров состояния и без разрыва текущих соединений как внутри шасси так и между шасси
- Группировка объектов
- Возможность группировать сетевые объекты (например, хосты) и сервисы (FTP и HTTP) для списков ACL
- Двунаправленная NAT и NAT на базе политики
- Динамическая/статическая NAT и PAT., Вы можете конфигурировать NAT на внутренних и внешних адресах. Для NAT на базе политики вы можете идентифицировать адреса, которые будут транслироваться с использованием расширенного ACL. Это даст вам дополнительный контроль над отбором адресов для трансляции
- Дополнительные протоколы
- H.323 v3 и 4., NetBios over IP., RAS, версия 2., Real-Time Streaming Protocol (RTSP)., SIP с PAT., XDMCP., Skinny
- Защита от атак типа отказ в обслуживании (DoS)
- Защита системы доменных имен DNS Guard., Защита от перегрузки ресурсов Flood Defender., Защита от перегрузки ресурсов Flood Guard., Перехват TCP с оптимизацией SYN cookies (TCP Intercept with SYN cookies optimization)., Однонаправленная проверка передачи по обратному пути (Unicast Reverse Path Forwarding, uRPF)., Защита почты Mail Guard., FragGuard и Virtual Reassembly., Инспектирование с учетом параметров состояния по протоколу ICMP (Internet Control Message Protocol)., Контроль интенсивности по протоколу UDP
- Инспектирование ARP
- В режиме прозрачного межсетевого экрана модуль FWSM сопоставляет MAC-адрес и IP-адрес во всех пакетах ARP со статическими записями в таблице ARP
- Коммуникация ресурсов с одинаковым уровнем безопасности
- Возможность коммуникации интерфейсов, у которых одинаковый уровень безопасности, без NAT/статических политик., Возможность вводить ограничение максимального количества соединений индивидуально для хостов
- Маршрутизируемый и прозрачный межсетевой экран
- Межсетевой экран может работать в одном из следующих режимов: Маршрутизируемый (Routed) - Модуль FWSM рассматривается как маршрутизатор в сети., Прозрачный (Transparent) - Модуль FWSM действует как “узелок на проводе” и не является точкой маршрутизации. Модуль FWSM соединяет одну и ту же сеть на ее внутренних и внешних портах, но при этом необходимо, чтобы каждый порт находился в другой VLAN. Протоколы динамической маршрутизации и NAT отсутствуют
- Надежное управление сетями
- Использование 3DES – защищенный доступ к управлению сетями
- Поддержка AAA
- Интеграция с популярными сервисами аутентификации, авторизации и аудита (AAA) через поддержку TACACS+ и RADIUS
- Поддержка конфигурации
- Консоль к интерфейсу командной строки (CLI), Telnet к внутреннему интерфейсу модуля FWSM., Telnet через IPSec к внешнему интерфейсу модуля FWSM., Протокол SSH к CLI., Протокол SSL к менеджеру устройств Cisco PIX Device Manager., Центр управления CiscoWorks VMS Management Center for Firewalls
- Производитель
- Cisco
- Производительность
- 5.5 Гб/сек, 1 миллион одновременных соединений, Установление и разрыв 100 000 соединений в секунду, 256 000 PAT и 256 000 NAT трансляций
- Протокол DHCP
- Модуль FWSM действует как сервер DHCP. Кроме этого, модуль FWSM поддерживает ретрансляцию DHCP для пересылки запросов DHCP на вышестоящий маршрутизатор
- Протоколы динамической маршрутизации
- В одноконтекстном режиме модуль FWSM поддерживает следующие протоколы маршрутизации:Протокол маршрутизации Routing Information Protocol (RIP) v1 и v2 (пассивный режим), Протокол OSPF.В прозрачном режиме поддерживается только статическая маршрутизация
- Регистрация
- Комплексная системная регистрация, регистрация FTP, URL и ACL регистрация
- Режим виртуального межсетевого экрана (несколько контекстов безопасности)
- В режиме виртуального межсетевого экрана вы можете создать до ста отдельных контекстов безопасности (в зависимости от имеющейся у вас лицензии на программное обеспечение). Контекст безопасности – это виртуальный межсетевой экран, имеющий собственную политику безопасности и интерфейсы. Каждый виртуальный межсетевой экран может поддерживать 256 сетей VLAN в маршрутизируемом режиме. Прозрачный режим поддерживает только два интерфейса на контекст., Несколько контекстов – это аналог наличия нескольких автономных межсетевых экранов., Все контексты безопасности могут действовать в маршрутизируемом режиме или в прозрачном режиме
- Списки доступа (ACL)
- Вплоть до 80 000 списков ACL. Поддерживаются списки ACL следующих типов: Расширенный ACL для контроля IP-трафика на интерфейсе: Входящий., Исходящий., Для режима прозрачного межсетевого экрана - EtherType ACL для контроля не IP-трафика на интерфейсе:, Входящий., Исходящий., Стандартный ACL для перераспределения маршрутов по протоколу предпочтения кратчайшего пути OSPF (Open Shortest Path First)., Индивидуальные для каждого пользователя списки ACL с использованием Cisco Secure ACS
- Управление ресурсами
- ООграничение ресурсов, выделяемых на каждый контекст, таким образом, чтобы ни один контекст не расходовал все доступные ресурсы
- Фильтрация URL
- Фильтрация запросов HTTP, HTTPS и FTP с использованием механизмов фильтрации WebSense Enterprise или фильтрации HTTP в N2H2 (сегодня входит в Secure Computing Corporation)
Спецификации
Подробную спецификацию предоставим по запросу. Укажите необходимые интерфейсы, производительность и условия эксплуатации.
Загрузки
Документы для скачивания пока не добавлены. Запросите инструкцию или технический паспорт у менеджера.
Отзывы (0)
Отзывов об этом товаре пока нет.
Как уточнить цену и заказать
Как получить актуальную цену?
Нажмите «Запросить КП» в карточке товара, укажите количество и контактные данные. Название и артикул товара попадут в заявку автоматически. Актуальную стоимость и условия поставки менеджер укажет в коммерческом предложении. Цены на сайте носят информационный характер и не являются публичной офертой.
Как узнать наличие, комплектацию и срок поставки?
Укажите нужную модель, количество и город доставки в комментарии к запросу КП. Менеджер уточнит наличие, комплектацию и условия поставки для вашего запроса.
Можно ли подобрать оборудование под задачу?
Опишите конфигурацию сети, требуемую производительность и интерфейсы в форме запроса. Поможем сравнить модели и подобрать совместимые аксессуары. Контакты отдела продаж · Доставка и оплата.